WordPress引擎已崩溃
By TinaCMS团队
如果你使用WordPress来搭建网站,可能这一周过得不太顺利。与此同时,TinaCMS的用户却睡得像婴儿一样安稳。
WordPress运行在PHP上,2026年10月21日,PHP项目发布了两个关键漏洞的紧急修复:CVE-2026-109618和CVE-2026-109619,合称为PHP2Shell。
- 这两个漏洞可以让攻击者在不登录的情况下在你的服务器上运行代码
- 漏洞存在于PHP中,而不是WordPress或插件中,因此WordPress更新无法修复它们
- 更新PHP,或要求你的主机提供商更新
PHP修复:立即修补
根据谁管理你的PHP安装,有两种方法可以修补你的网站:
- 托管主机运行它。 询问你的主机提供商是否已应用这两个修复并重启了PHP。
- 你自己运行服务器。 更新PHP到你版本的修复版本,然后重启使用它的服务:
- 8.5.12
- 8.4.27
- 8.3.36
- 8.2.35
- PHP 8.1及更早版本没有来自PHP项目的修复,因此请获取供应商的指导
要查看网站的PHP版本,请在WordPress中打开工具 > 站点健康 > 信息 > 服务器。
在使用mod_php的Apache上风险最高。
研究人员展示了一种在任何应用代码运行之前的攻击,因此WordPress登录无法保护你。
暴露是修补的理由,而不是入侵的证据。
详情请参阅PHP安全公告。
为什么客户仍然选择WordPress?
团队选择WordPress是有充分理由的:客户熟悉其编辑器,开发人员知道如何用它构建和交付网站。 它也几乎无处不在: W3Techs在2026年10月23日测量到它占所有网站的39%。 但你也需要维护页面下的一切。
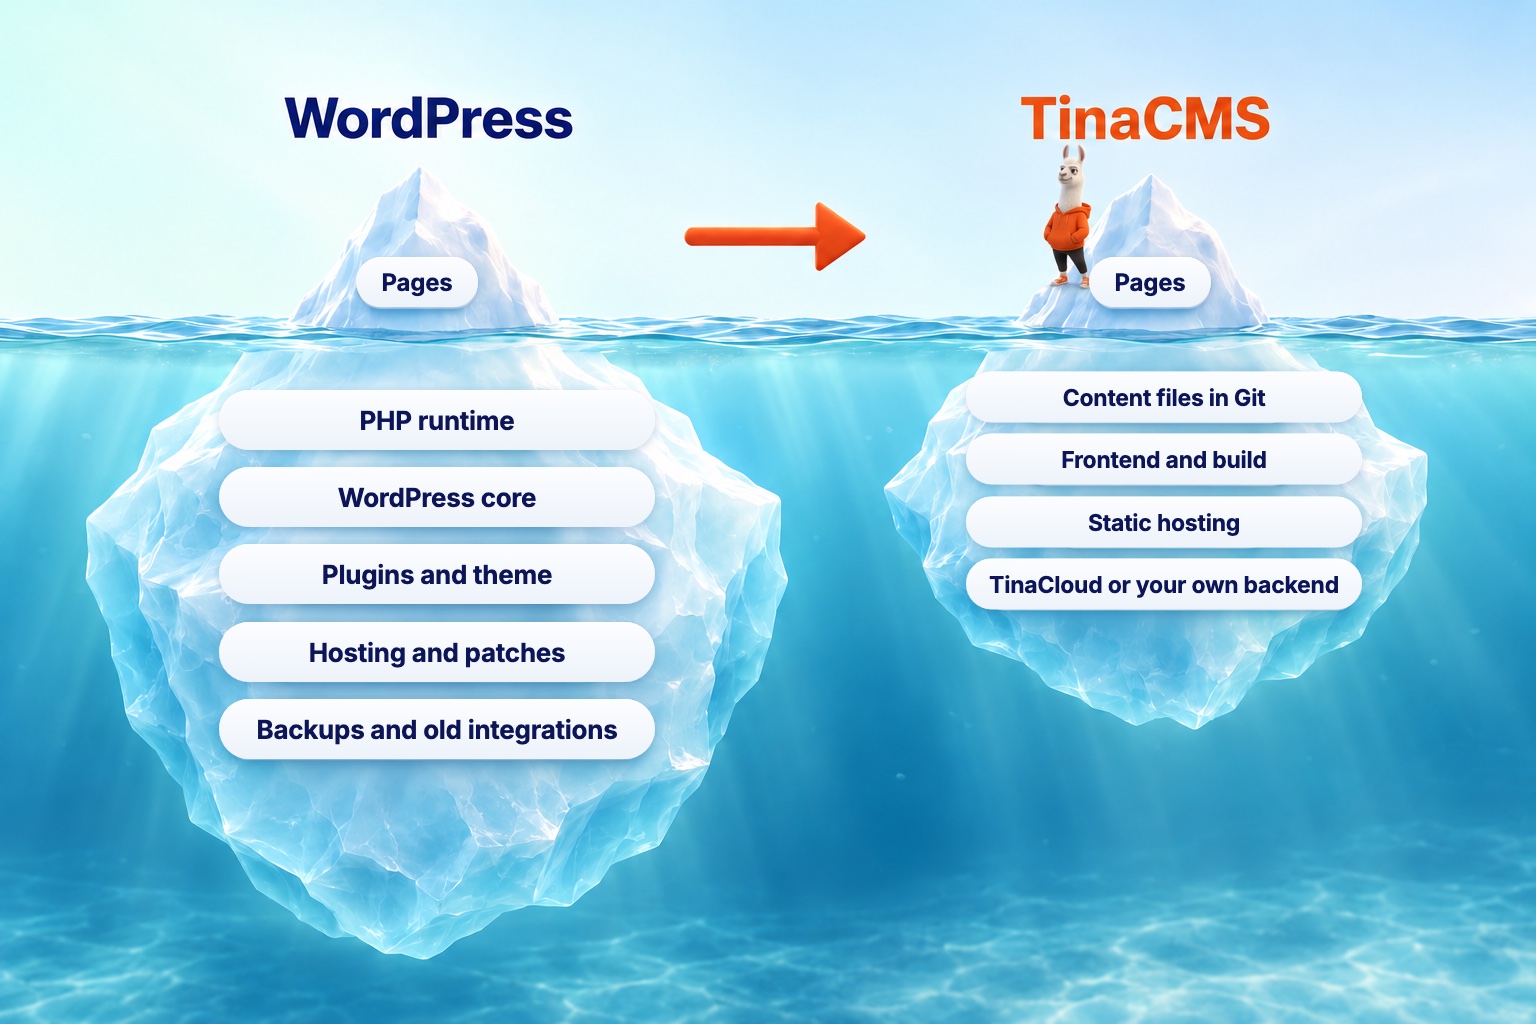
图:从WordPress迁移到TinaCMS。更快的网站和更小的攻击面
评估迁移
移除PHP意味着替换WordPress。 这可能涉及解开主题、页面构建器布局、自定义字段和发布工作流。
要评估成本,请问:
- 有多少内容在当前主题和插件之外是有用的?
- 另一个开发人员能否从文档化的访问中重建网站,还是依赖于一个人的记忆?
- 你有什么Claude订阅?😜
更好的解决方案…… TinaCMS
TinaCMS将内容存储为Markdown、MDX和JSON文件在你的GitHub仓库中。 编辑者获得一个CMS界面,每次保存都是一次提交。 TinaCloud运行编辑器后端,或者你可以自行托管。
你可以使用Astro、Next.js或其他React框架构建前端。
试用一个试点项目
- 开始一个TinaCMS项目:
npx create-tina-app@latest - 选择2到3个具有代表性的页面,包括一个复杂的布局
- 使用我们的WordPress到TinaCMS指南移动内容和媒体。设计和插件行为需要单独处理。
- 保持现有URL,或映射重定向
- 让一个真正的编辑者在预览部署上执行他们的正常任务
用AI加速✨
一个AI编码助手可以从截图中搭建试点项目。 我们的氛围博客演练展示了如何操作。
WordPress是遗留软件,为23年前的网络而建,比我们的一些TinaCMS开发人员还要老! PHP2Shell漏洞是重新讨论这个话题的好理由,并构建一个快速原型来推动讨论。
如需迁移帮助,请加入TinaCMS社区在Discord。